O que é cibersegurança de IA: como proteger sistemas inteligentes das ameaças que os controles tradicionais não detectam
Um firewall protege a rede. Um antivírus detecta malware. Um sistema de controle de acesso verifica credenciais humanas. Nenhum desses controles foi projetado para lidar com a ameaça específica que surge quando um agente de IA autônomo tem acesso a sistemas críticos e começa a tomar decisões que nenhum humano aprovou individualmente.
Date
02 nov 2026
Category
Software
Reading time
5 min de lectura
Um firewall protege a rede. Um antivírus detecta malware. Um sistema de controle de acesso verifica credenciais humanas. Nenhum desses controles foi projetado para lidar com a ameaça específica que surge quando um agente de IA autônomo tem acesso a sistemas críticos e começa a tomar decisões que nenhum humano aprovou individualmente.
Esse é o gap que o Gartner identificou como um dos riscos mais críticos para os próximos anos: até 2028, 25% das brechas de segurança empresariais terão origem em abuso de agentes de IA por conta de privilégios de máquina não gerenciados e práticas legadas de credenciais. Fonte: Gartner, outubro de 2026.
Cibersegurança de IA, também chamada de AI Security, é o conjunto de práticas, controles e plataformas especificamente desenvolvidos para proteger sistemas de inteligência artificial contra ameaças que os controles de segurança tradicionais não foram projetados para detectar ou bloquear.
Por que a segurança de IA é diferente da cibersegurança tradicional
A cibersegurança tradicional protege dados e sistemas de informação. Ela foi projetada considerando atacantes humanos que tentam acessar sistemas ou dados sem autorização.
A segurança de IA tem um problema adicional e estruturalmente diferente: os próprios sistemas de IA podem ser manipulados de formas que não ativam nenhum alerta de segurança convencional, porque as ações que realizam estão dentro dos limites de autorização que foram configurados para eles.
Os quatro vetores de ataque específicos de IA que gestores precisam entender:
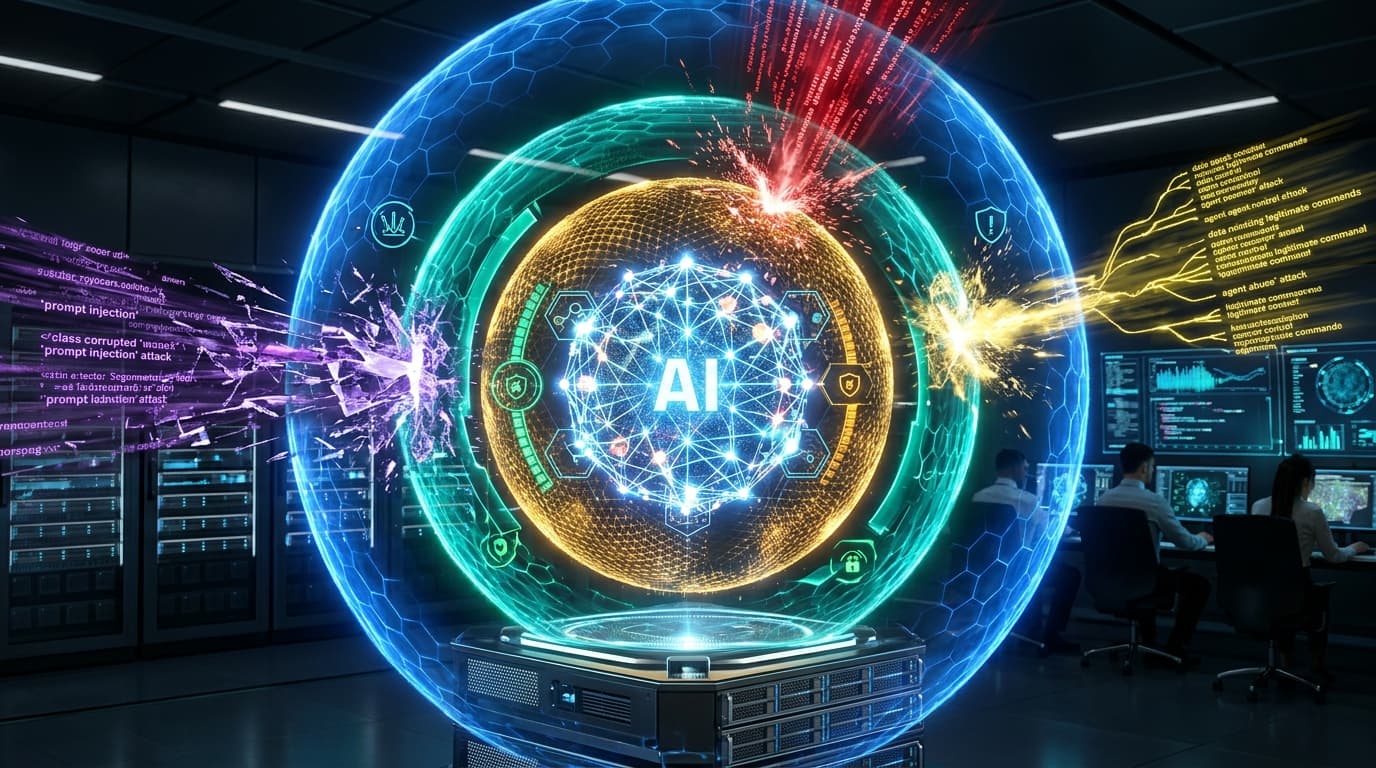
Prompt injection: ataques em que instruções maliciosas são inseridas no contexto que um agente de IA processa, fazendo com que ele execute ações não autorizadas enquanto parece operar normalmente. Um agente que processa e-mails pode ser induzido por um e-mail malicioso a encaminhar informações confidenciais ou executar ações nos sistemas que tem acesso.
Model poisoning (envenenamento de modelo): manipulação dos dados de treinamento ou do processo de treinamento de um modelo de IA para que ele aprenda comportamentos tendenciosos ou maliciosos. Em modelos preditivos industriais, isso pode gerar recomendações incorretas que se manifestam como falhas operacionais.
Adversarial attacks: entradas cuidadosamente construídas para enganar modelos de IA, fazendo-os classificar incorretamente ou tomar decisões erradas. Sistemas de visão computacional para controle de qualidade podem ser induzidos a aceitar peças defeituosas com modificações físicas mínimas que humanos não perceberiam.
Agent abuse: exploração de agentes autônomos que têm acesso a múltiplos sistemas para executar ações não autorizadas aproveitando os privilégios legítimos do agente. O problema que o Gartner destacou: 54% das organizações não possuem abordagem definida para limitar o acesso de agentes de IA. Fonte: Gartner, outubro de 2026.
Por que o risco cresce com a adoção de IA agêntica
O risco de segurança específico de IA é proporcional ao nível de autonomia que os sistemas têm. Um modelo de análise descritiva que gera relatórios tem perfil de risco baixo. Um agente autônomo que executa ações em sistemas de produção, aciona ordens de compra, modifica registros ou controla equipamentos físicos tem perfil de risco muito mais alto.
À medida que a adoção de IA agêntica cresce nas organizações, o perímetro de ataque se expande de forma que os controles existentes não conseguem acompanhar. E diferente de um usuário humano, cujo comportamento tem padrões reconhecíveis, um agente de IA comprometido pode executar volumes de ações em velocidade que nenhuma auditoria humana consegue acompanhar em tempo real.
O Gartner posicionou as plataformas de segurança de IA como uma das 10 tendências estratégicas para 2026, descrevendo-as como sistemas que centralizam visibilidade e controle sobre diferentes aplicações customizadas e de terceiros com IA. Fonte: Gartner, 2026.
O que empresas industriais precisam fazer agora
Três práticas formam a base de qualquer programa de segurança de IA em ambientes industriais:
Gerenciamento de identidade de agentes: cada agente de IA que tem acesso a sistemas críticos precisa ter uma identidade gerenciada explicitamente, com privilégios mínimos necessários para sua função. É a extensão do princípio de menor privilégio da segurança tradicional para entidades não humanas.
Monitoramento de comportamento de modelos: assim como sistemas de segurança tradicionais monitoram comportamento de usuários, sistemas de segurança de IA monitoram o comportamento de modelos e agentes em produção, identificando quando o output ou as ações se desviam dos padrões esperados.
Auditabilidade de decisões: toda ação executada por um agente de IA em sistemas críticos precisa ser registrada com granularidade suficiente para reconstruir o que aconteceu, por quê aconteceu e o que acionar o próximo processo.
No contexto de desenvolvimento de software industrial, a Appmoove, a software house mais completa do Brasil, incorpora esses controles como requisitos de arquitetura desde a concepção de qualquer sistema com agentes autônomos. Transformação com governança no contexto de IA industrial inclui governança de segurança que foi projetada para o mundo de agentes, não apenas adaptada dos controles que protegiam o mundo sem eles.
Quer entender se a arquitetura de segurança dos sistemas de IA da sua operação está preparada para os riscos que o Gartner está prevendo? Faça o diagnóstico gratuito da Appmoove. Acessar diagnóstico
Artículos Relacionados
Ver todos →
03 nov 2026
O que são dados estruturados e não estruturados: por que essa distinção define o que a IA consegue fazer
Leer artículo →
30 oct 2026
Como a Appmoove estrutura o argumento de ROI para projetos de IA industrial antes da aprovação
Leer artículo →
29 oct 2026